
Представим обычный рабочий день: менеджеры переписываются с клиентами, бухгалтерия производит платежи, отдел продаж работает в CRM, юристы сохраняют договоры в облаке, а часть команды подключается из дома. Все функционирует, поэтому руководителю может показаться, что цифровые процессы контролируются. Но часто никто не может быстро ответить, кому открыт доступ к базе клиентов, остались ли активные учетные записи бывших работников и возобновятся ли критические файлы после сбоя.
Проблема обычно становится заметна не в момент настройки сервисов, а когда один из них начинает работать не так, как ожидали. К примеру, сотрудник открывает письмо от имени поставщика и вводит пароль на поддельной странице. Или бухгалтер посылает платеж по реквизитам, которые мошенники изменили в переписке. Такие случаи не обязательно означают катастрофу, однако могут повлечь за собой простои, потерю доступа к рабочим ресурсам, утечку конфиденциальной информации или финансовый ущерб.
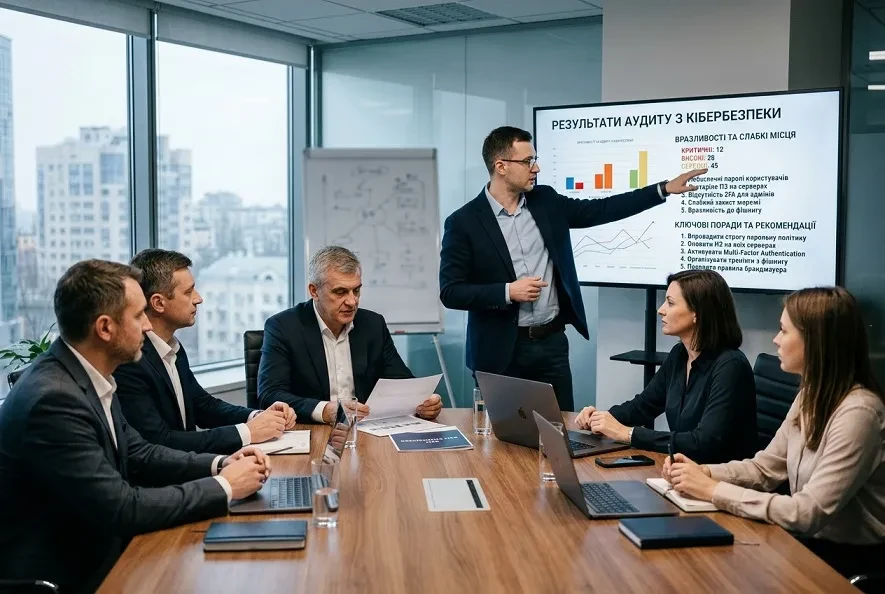
Именно поэтому аудит кибербезопасности следует рассматривать не как формальную проверку для ИТ-отдела, а как способ понять реальное состояние цифровой среды бизнеса. Он помогает увидеть, где технические настройки не соответствуют рабочим процессам, где правила существуют только устно, а где человеческий фактор способен свести на нет правильно настроенную защиту.
Установленный антивирус или разовое сканирование компьютеров не дают полную картину. Устройство может не иметь вредоносного программного обеспечения сегодня, но одновременно подключено к сети с устаревшими правилами доступа. Работники могут пользоваться почтой через защищенный сервис, но использовать одинаковый пароль для корпоративного аккаунта, личного магазина и сторонней платформы. Технологии, процессы и поведение людей в такой ситуации тесно связаны: слабое место в одном элементе часто создает путь к другому.
Проверяющие на практике
Проверка начинается с разговора о границах работ. Важно определить, какие ресурсы имеют наибольшее значение для деятельности: финансовые сервисы, почта, серверы, производственное оборудование, аккаунты руководителей, облачные папки, сайт, CRM или удаленные подключения. Такой этап нужен, чтобы не тратить все равно много времени на второстепенный внутренний ресурс и на сервис, остановка которого остановит продажи или обслуживание клиентов.
Далее специалисты анализируют инфраструктуру, конфигурации, сетевые настройки и аккаунты. Особое внимание уделяется тому, как выдаются и отзываются права, имеющие административные полномочия, устанавливаются ли обновления и не остались ли ненужные способы подключения. Параллельно оцениваются правила работы с файлами, резервными копиями, паролями, мобильными устройствами и подрядчиками, которым могут предоставлять доступ к внутренним ресурсам.
Не менее важный вопрос – готовность действовать, если нежелательное событие уже произошло. Даже наличие резервных копий не гарантирует быстрого обновления: они могут быть неполными, храниться в недоступном месте или никогда не проверяться на практике. Руководству полезно заранее знать, кто принимает решение во время инцидента, как ограничивается доступ, где искать журналы событий и каким клиентам или партнерам может потребоваться уведомление.
После анализа проблемы не должны оставаться набором технических терминов. Заказчик должен получить понятную приоритетность: что следует исправить прежде всего через вероятное влияние на работу, что можно включить в план развития ИТ, а какие ограничения бизнес сознательно готов принять после отдельной оценки. Такой результат помогает планировать бюджет и ответственным, а не действовать хаотично после очередного тревожного сообщения.
Типичные слабые места
Во многих организациях работник годами использует один пароль для нескольких сервисов, потому что так проще не забыть комбинацию. Если сторонний ресурс испытывает утечку, этот же пароль могут попытаться применить к рабочей почте или облачному хранилищу. Другой распространенный случай – доступ бывшего сотрудника, который формально уже не работает, но все еще может зайти в корпоративный ящик или общую папку.
Не менее показательная ситуация возникает с сервером или сетевым оборудованием, которое давно не обновлялось из-за опасений нарушить работу. Это не всегда означает немедленную угрозу, но требует осознанного решения: проверить состояние, оценить последствия, запланировать обновление и предусмотреть безопасный переход. Подобно следует относиться к письмам в финансовом отделе: сообщение, похожее на подлинный запрос от поставщика, может содержать подмену реквизитов или ссылку на фальшивую форму авторизации.
Цель такой работы состоит в выявлении подобных пробелов до того, как они превратятся в инцидент. Это не обещание полностью исключить атаки: любая цифровая среда меняется с людьми, сервисами и способами работы. А бизнес получает основания для конкретных решений – закрыть лишние доступы, проверить восстановление копий, обновить правила для работников или пересмотреть настройки критических ресурсов.
Для кого это актуально
Особое внимание нуждаются в бизнесах с клиентскими базами, интернет-магазинах, финансовых и юридических сервисах, медицинских учреждениях, производственных предприятиях и организациях с распределенными командами. Значение имеет не только отрасль, но и объем цифровых активов: количество работников, филиалов, подключенных сервисов, внешних исполнителей, прав доступа и ценность информации, хранимой организацией.
Небольшому бизнесу не всегда нужна такая же глубина проверки как сети с десятками локаций и сложной инфраструктурой. В то же время, размер штата не защищает от ошибок: даже в небольшой команде один почтовый ящик может быть связан с платежами, договорами, клиентскими обращениями и облачными файлами. Объем работ целесообразно определять по важности ресурсов и возможным последствиям их недоступности или компрометации.
Тестирование на проникновение может быть частью оценки технической защищенности при проверке, возможно ли использовать конкретную уязвимость для несанкционированного доступа. Однако более широкая проверка охватывает также правила, распределение полномочий, резервирование, поведенческие факторы и способность бизнеса действовать после инцидента. Команда SHERIFF CYBER может проанализировать состояние защищенности компании, оценить риски и предложить практические шаги по устранению найденных слабых мест.
Аудит целесообразно планировать перед масштабными изменениями в ИТ-среде, после инцидента или когда у компании нет четкой картины собственных цифровых рисков.